

信通安全丨重庆市2023年10月工业互联网安全态势监测简报
在我市制造业蓬勃发展的道路上,工业信息安全形势日趋严峻,安全风险持续攀升。工业信息安全事关经济发展、社会稳定和国家安全,是制造强国和网络强国战略实施的重要基础支撑,需引起高度重视。当前背景下,做好保生产、促发展、重安全的工作,重庆市工业信息安全发展中心依托重庆市工业互联网安全态势感知平台及相关技术手段,通过互联网线上扫描、企业蜜罐诱捕、流量采集分析、企业现场评估等多手段实现监测。 一、工业互联网安全态势监测情况 2023年10月,重庆市工业信息安全发展中心(以下简称“发展中心”)依托重庆市工业互联网安全态势感知平台及相关技术手段监测到恶意网络行为近326.8万次,涉及工业互联网企业1596家。主要以高级可持续性威胁攻击、漏洞攻击为主,占总量70.8%,其中高危行为4168余次,代码执行占比24.7%,
一、工业互联网安全态势监测情况
2023年10月,重庆市工业信息安全发展中心(以下简称“发展中心”)依托重庆市工业互联网安全态势感知平台及相关技术手段监测到恶意网络行为近326.8万次,涉及工业互联网企业1596家。主要以高级可持续性威胁攻击、漏洞攻击为主,占总量70.8%,其中高危行为4168余次,代码执行占比24.7%,命令执行攻击占比58.4%。来自境外的恶意网络行为共监测发现36.2万次,占恶意网络行为总数的10.3%,境外恶意网络行为主要来源于美国、荷兰和意大利等国家。
从恶意网络行为数量变化情况来看端口扫描较上月有较大增幅,环比平均增长92.9%,而漏洞攻击小幅下降,相较于上月减少16.9,整体态势呈缓慢减少趋势。
(一)行业安全态势
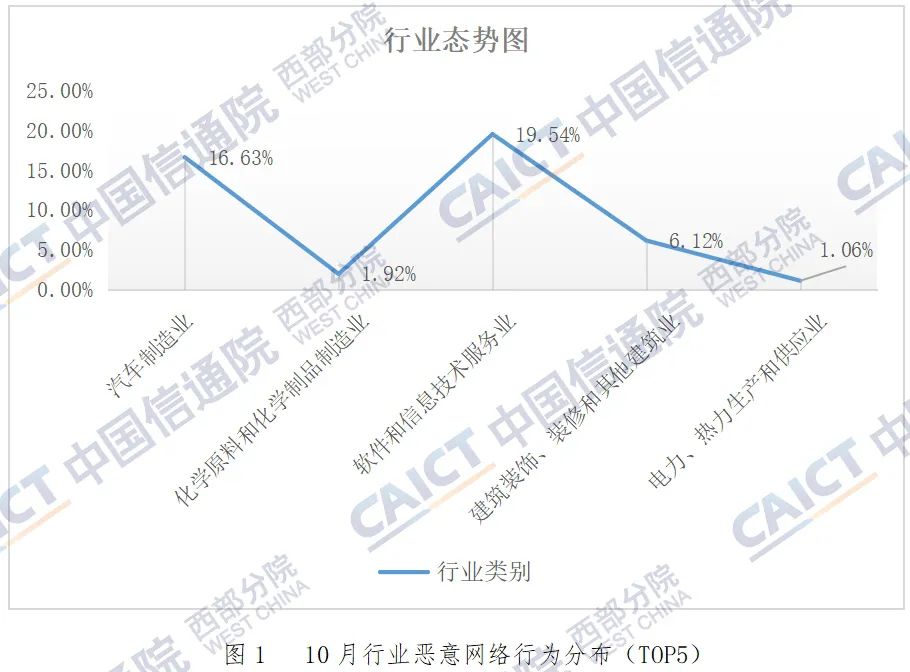
10月监测到的网络攻击行为主要集中在软件和信息技术服务业、制造业,共224.7万次,较上月减少40万次。攻击行为主要以漏洞攻击、拒绝服务、高级可持续威胁攻击为主。
(二)地域安全态势
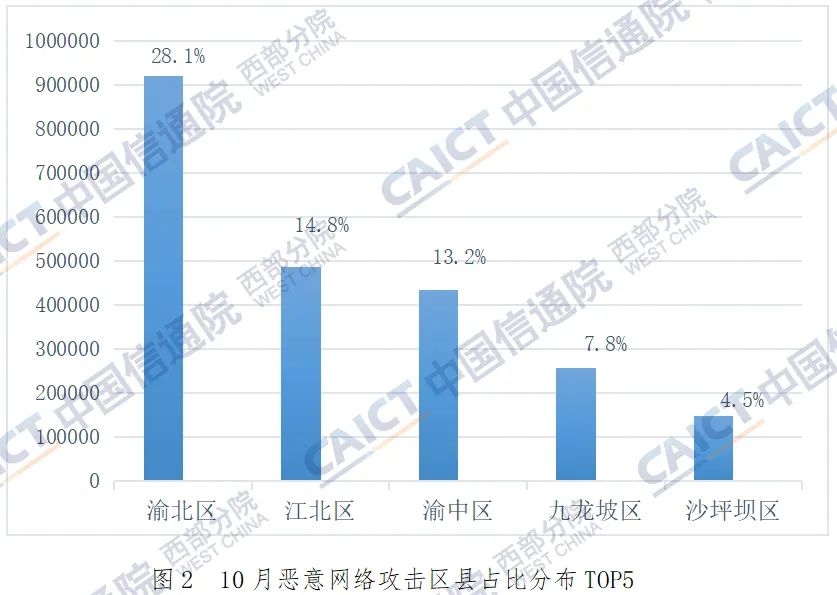
10月监测恶意网络攻击行为主要集中在渝北区、江北区、九龙坡区。其中,渝北区遭受的恶意网络行为最多,共91.9万次,占恶意网络行为总数的28.1%。恶意网络行为主要以拒绝服务、高级可持续性威胁攻击和漏洞攻击为主。
(三)漏洞安全态势
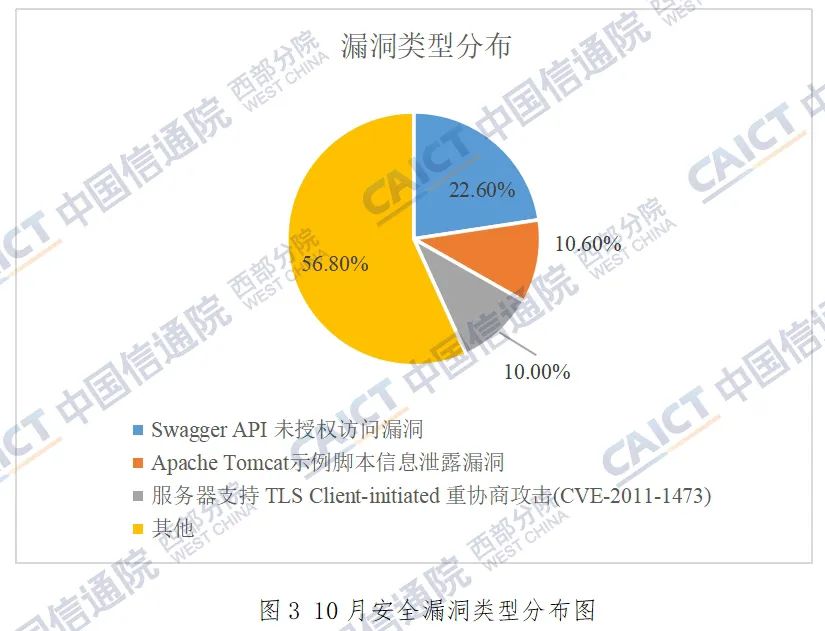
10月主动探测发现安全漏洞827个,监测发现中高危漏洞类型主要包括Swagger API 未授权访问漏洞、Apache Tomcat示例脚本信息泄露漏洞、服务器支持 TLS Client-initiated 重协商攻击(CVE-2011-1473)等。
二、工作动态
2023年10月,发展中心安全专家共走访工业企业4家,对企业工业信息化系统安全预警信息、漏洞信息进行了通报,对企业存在的工业安全问题进行了充分交流,并提出了解决建议。同时,宣贯了工业信息安全相关制度和管理要求。


 渝公网安备50010802006534号